El informe elaborado por la inteligencia FortiCNAPP de Fortinet, analiza cómo se están sirviendo cada vez más los ciberdelincuentes de la nube para acometer sus ataques y perpetrar intrusiones; las rutas de entrada que emplean y cómo se han industrializado, y se están acelerando con el uso de la IA
Los resultados ponen de manifiesto la escala global de los intentos de intrusión: 150 millones de eventos de reconocimiento, 2.300 millones de intentos de fuerza bruta y 1.700 millones de intentos de intrusión y explotación en la nube.
El Informe sobre el panorama de amenazas cloud-native 2026, muestra que los actores de amenazas utilizan actualmente flujos de ataque automatizados para identificar despliegues vulnerables, comprometerlos y convertir rápidamente ese acceso en beneficios económicos.
Una de las principales conclusiones del informe es que los adversarios están convirtiendo las intrusiones en la nube en un proceso continuo y automatizado. Los atacantes cartografían continuamente los entornos, prueban credenciales, explotan servicios expuestos y avanzan rápidamente hacia sus objetivos.
¿Qué pueden hacer las organizaciones para evitarlo?
Procurar que la seguridad cloud actúe del mismo modo: reducir dinámicamente el riesgo, cerrar las brechas de seguridad que facilitan los ataques, supervisar posibles usos indebidos de los recursos y aprovechar un contexto amplio para actuar rápidamente frente a las amenazas más relevantes. Estas son las principales amenazas y las medidas que deberían adoptar las organizaciones para reducirlas:
La IA y la automatización han acelerado la cadena de ataque en la nube: los actores de amenazas utilizan IA y automatización para explotar vulnerabilidades a una velocidad y escala sin precedentes, reduciendo el tiempo de explotación de semanas a horas y acortando drásticamente la capacidad de respuesta. Ante este escenario, los equipos de seguridad deben adoptar procesos automatizados e impulsados por IA en todo el ciclo de vida de las aplicaciones para prevenir, detectar y responder a los ataques a velocidad de máquina.
El compromiso de identidades es ya la principal vía de intrusión: los atacantes utilizan credenciales robadas o expuestas para acceder por vías legítimas, dificultando su detección. Para combatirlo, además de una autenticación robusta, las organizaciones necesitan visibilidad continua sobre permisos, privilegios y comportamientos anómalos para evitar el acceso a datos y recursos críticos.
La ausencia de controles de seguridad acelera el avance de los atacantes: la rapidez en el despliegue de aplicaciones y servicios de IA puede generar configuraciones incorrectas, permisos excesivos y servicios expuestos, facilitando el avance de los atacantes. Para reducir el riesgo, las organizaciones deben aplicar controles de seguridad durante todo el ciclo de vida y priorizar continuamente las vulnerabilidades más críticas y explotables.
La IA y la automatización han acelerado la cadena de ataque en la nube
Los atacantes utilizan cada vez más recursos cloud para obtener beneficios económicos mediante el abuso de servicios de correo, criptominería o plataformas de IA. Un aumento inesperado del uso de recursos o servicios cloud puede ser una señal de que un atacante ha conseguido acceder al entorno, por lo que la detección de anomalías mediante IA es clave para identificar y contener estas amenazas a tiempo.
Brecha entre velocidad de intrusiones cloud y capacidad de respuesta
El informe señala tres prioridades fundamentales para reducir la creciente brecha entre la velocidad de las intrusiones cloud y la capacidad de respuesta de los equipos de defensa:
1. Identificar y priorizar continuamente los riesgos explotables
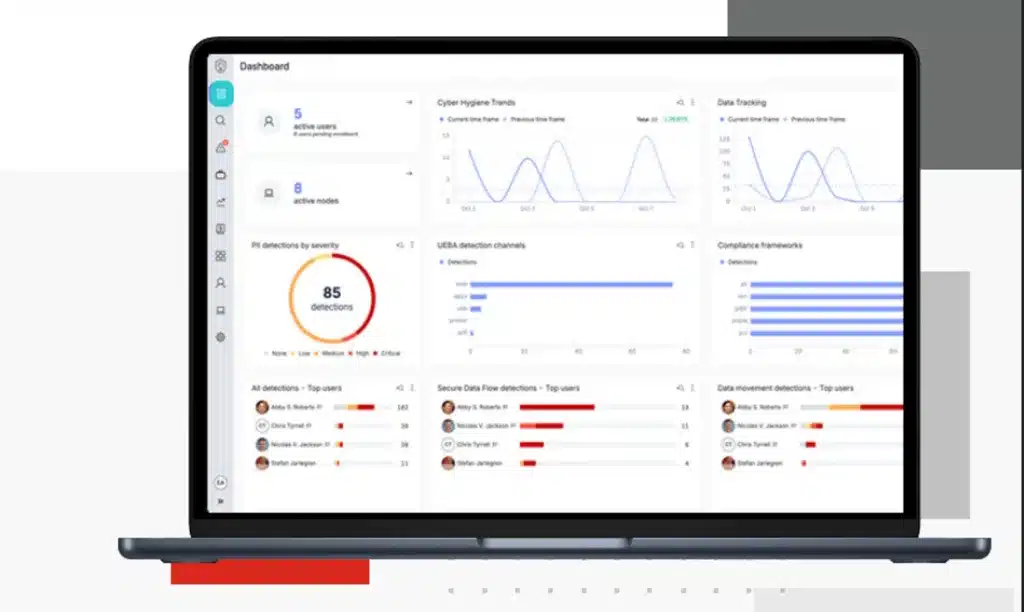
La gestión continua de la exposición a amenazas aporta señales procedentes de cuentas cloud, pipelines de desarrollo, almacenes de datos, repositorios, identidades y actividad en tiempo de ejecución. FortiCNAPP integra señales de todo el entorno cloud y aplica modelos de IA para identificar y priorizar los riesgos y amenazas más relevantes.
2. Aplicar seguridad nativa de IA desde el código hasta la ejecución y la respuesta
La prevención, protección, detección y respuesta deben abarcar todo el ciclo de vida de las aplicaciones. Fortinet AI-Native Security Fabric protege todo el ciclo de vida de las aplicaciones, desde el código hasta la ejecución, integrando prevención, protección, detección y respuesta mediante IA y automatización.
3. Validar la resiliencia mediante pruebas activas
Las comprobaciones estáticas no permiten descubrir todas las vulnerabilidades presentes durante la ejecución. Las pruebas dinámicas y el red teaming con IA permiten identificar vulnerabilidades antes que los atacantes. FortiDAST y FortiAIGate extienden estas capacidades a aplicaciones y sistemas de IA generativa.
Es posible consultar el Informe panorama amenazas cloud native 2026 en la web de Fortinet.