A medida que los ciberdelincuentes perfeccionan sus métodos para acceder a los entornos empresariales, las organizaciones prestan cada vez más atención a los ataques basados en la identidad o los de tipo phishing. Esta tendencia es una de las conclusiones clave del informe Q2 2026 Incident Response Trends report, elaborado por Talos, la división de inteligencia frente a amenazas de Cisco.
El phishing sigue siendo la principal vía de acceso, al representar más del 50% de los incidentes, frente al 35% observado en el trimestre anterior. Este incremento confirma el papel que desempeña el phishing en las campañas dirigidas contra las empresas. Al mismo tiempo, el abuso de las credenciales de autenticación se ha disparado hasta el 65% durante dicho período, lo que evidencia la creciente explotación de la identidad como puerta de entrada.
“Los atacantes están convirtiendo la ciberdelincuencia en un negocio de bajo coste y gran volumen al tratar los ataques basados en la identidad como un modelo repetible que pueden automatizar”, destaca Ángel Ortiz, Director de Ciberseguridad en Cisco España. “La autenticación multifactor y las herramientas administrativas se están utilizando como un camuflaje para ocultar la actividad maliciosa, lo que permite a los atacantes mezclarse con el ruido de las operaciones diarias. Tenemos que eliminar esa tapadera pasando de defensas estáticas a una visibilidad basada en el comportamiento, que exponga estas amenazas antes de que se desplacen lateralmente por la empresa. Las organizaciones deben adoptar una autenticación resistente al phishing para privar a los atacantes de ese punto de entrada inicial”.
Los autores de ransomware recurren a herramientas legítimas
Las actividades relacionadas con el ransomware y el ‘pre-ransomware’ representaron más del 20% de los incidentes registrados durante el segundo trimestre. El equipo de respuesta a incidentes (IR) de Talos observó que los autores de amenazas han adoptado nuevas tácticas no descritas anteriormente para mantener un acceso persistente y sigiloso.
Como ejemplo, los operadores del ransomware Sinobi han utilizado un binario de MeshAgent troyanizado como su principal mecanismo de comando y control, una táctica que no se había asociado anteriormente con el grupo en informes públicos. Igualmente, los operadores del ransomware Warlock se han basado en ‘Zoho Assist Unattended Agent’, una herramienta que no se les había atribuido anteriormente.
Al utilizar estos binarios de confianza, los atacantes pueden mantener un acceso que a menudo elude las alertas de seguridad estándar, lo que les permite desplazarse lateralmente y prepararse para el cifrado sin activar las alarmas. Aunque el phishing continúa siendo una de las principales puertas de entrada, estas tácticas demuestran cómo los ciberdelincuentes combinan diferentes técnicas una vez conseguido el acceso inicial.
El sector sanitario y el sector público, bajo presión
Por segundo trimestre consecutivo, el sector sanitario fue el más atacado, seguido de cerca por la administración pública y la industria manufacturera. Estos sectores continúan siendo un objetivo de gran valor debido a su dependencia crítica del tiempo de actividad y a la naturaleza sensible de los datos que gestionan.
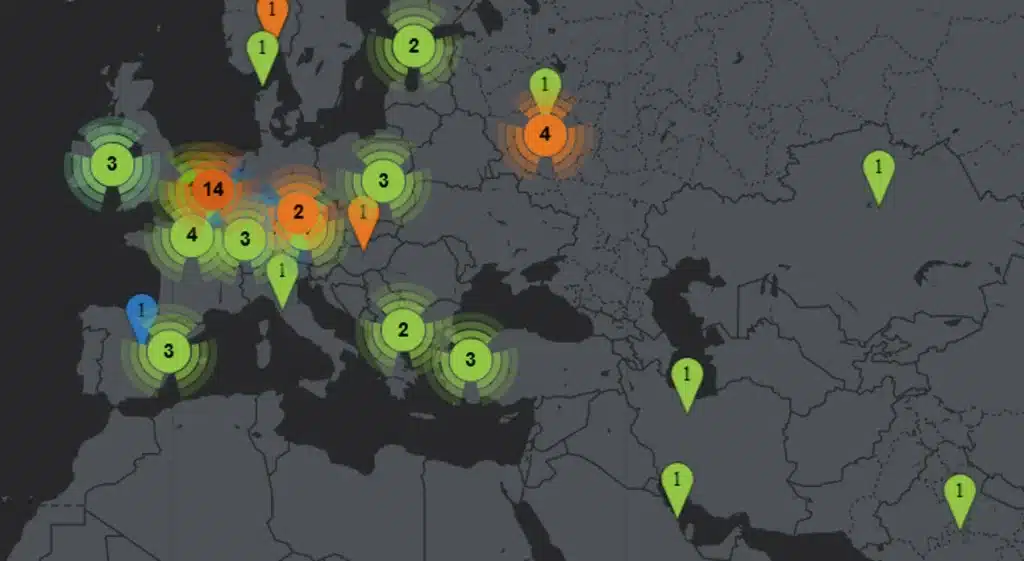
El carácter de estas campañas, incluyendo las operaciones de phishing con códigos QR, conocidas como ‘quishing’, subraya la necesidad de adoptar una estrategia de seguridad más proactiva. Este tipo de phishing permite a los atacantes utilizar códigos QR para dirigir a las víctimas hacia páginas fraudulentas diseñadas para robar credenciales o información sensible.
La resiliencia resulta clave para hacer frente a estas amenazas en constante evolución. Por ello, se recomienda implementar una autenticación multifactor resistente al phishing, como las claves de seguridad de hardware, y adoptar un registro centralizado que se conserve al menos 90 días para mejorar la visibilidad forense.
El carácter de estas campañas, incluyendo las operaciones de phishing con códigos QR, subraya la necesidad de adoptar una estrategia de seguridad más proactiva
Además, los equipos de seguridad deberían dar prioridad a la aplicación rápida de parches en la infraestructura conectada a Internet e implementar límites para el correo electrónico saliente con el fin de limitar de forma eficaz la propagación de posibles campañas de phishing. Reforzar la protección frente al phishing debe formar parte de una estrategia integral que combine autenticación resistente a este tipo de ataques, monitorización del comportamiento y una mayor capacidad de detección y respuesta.