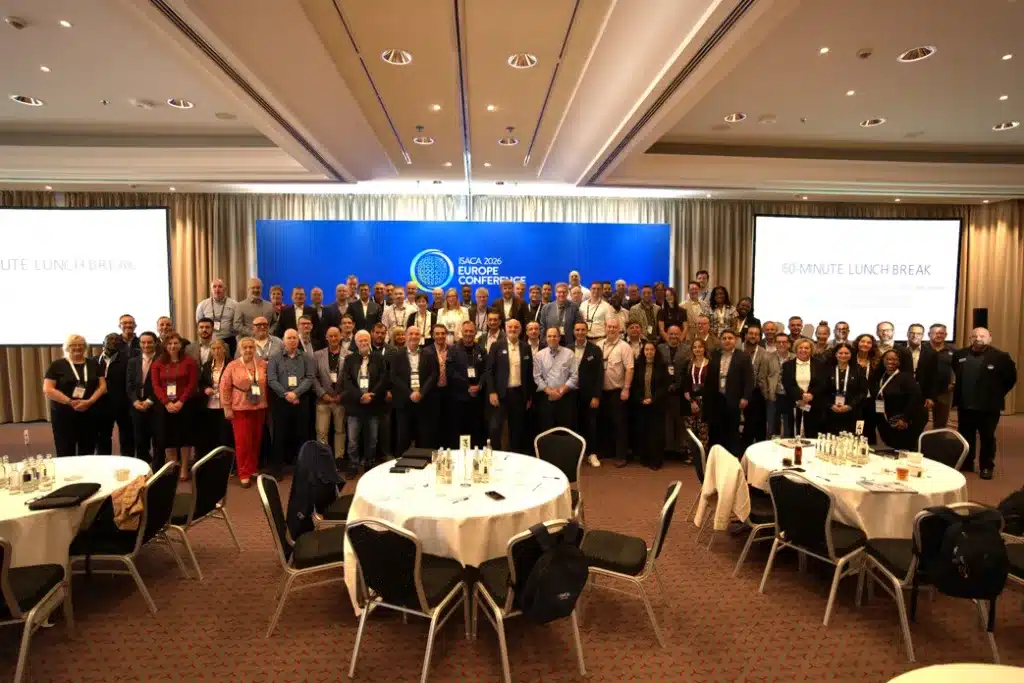
Los sistemas de inteligencia artificial ya no se limitan a formular recomendaciones: cada vez actúan con mayor autonomía, priorizando incidencias, activando procesos o tomando decisiones operativas sin intervención humana directa. Esta evolución y la cuestión de quién asume la responsabilidad de esas decisiones centraron ISACA Europe Conference 2026, celebrada recientemente en Múnich.
Durante tres días, más de 50 expertos internacionales participaron en más de 40 sesiones ante cerca de 500 asistentes de más de 50 países para analizar cómo las organizaciones pueden reforzar la supervisión, la gestión de riesgos y la resiliencia en un entorno tecnológico y regulatorio cada vez más complejo.
El momento en el que se celebra este debate no es casual. El Reglamento de Inteligencia Artificial de la UE (AI Act), NIS2, DORA y el Reglamento de Ciberresiliencia están configurando conjuntamente un marco regulatorio europeo que redefine la gobernanza, la resiliencia operativa y la confianza digital, mientras la IA transforma todas las áreas de actividad de las empresas. El encuentro puso de manifiesto que el verdadero desafío ya no consiste en adoptar la IA, sino en establecer límites a su autonomía y garantizar la trazabilidad de sus actuaciones.
La gobernanza no empieza con la adopción, sino con la autorización
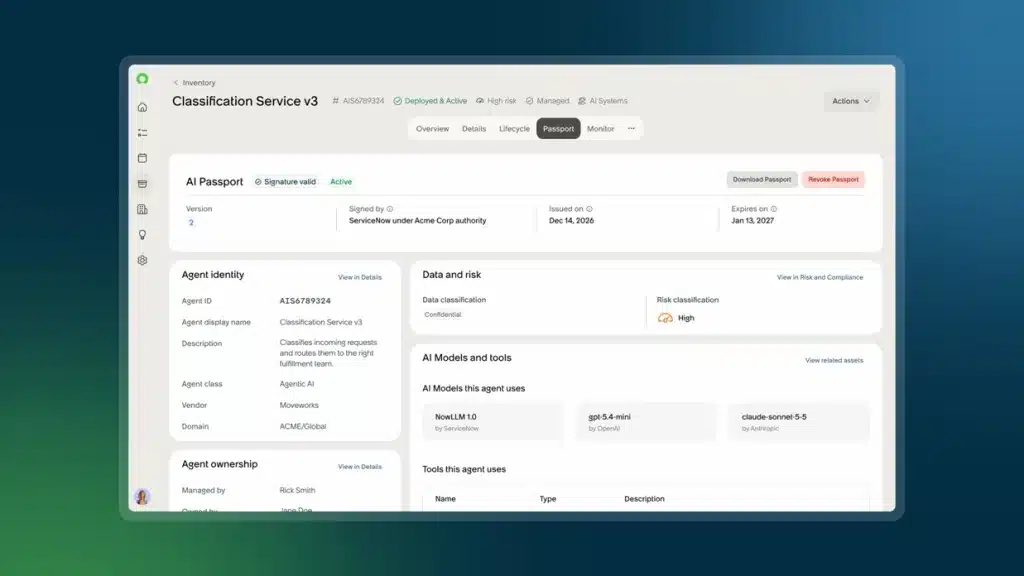
Ben Hanson, experto en seguridad de agentes de IA en Zenity, diferenció en su intervención entre proteger a los agentes y gobernar su capacidad de actuación. Según explicó, las autorizaciones deben tener una duración limitada, depender del contexto y poder revocarse durante la ejecución. Además, es necesario comprobar que cada paso sigue respondiendo al objetivo autorizado, así como controlar los documentos y las memorias que influyen en las decisiones de los agentes. Su principal conclusión fue que no basta con detener a un agente: si las capacidades delegadas en otras herramientas o agentes siguen activas, el control debe abarcar toda la cadena de ejecución.
La sesión dedicada a la madurez de la gobernanza de la IA también reflejó la necesidad de pasar de la teoría a la práctica. Daniel Manimbo, responsable de Inteligencia Artificial e ISO en Schellman, y Kevin Schawinski, cofundador y CEO de Modulos, distinguieron tres niveles de gobernanza: modelo, sistema y organización. Su intervención se centró en el nivel de sistema, es decir, en la supervisión continua del comportamiento durante la ejecución, la limitación de las acciones autónomas y la asignación clara de responsabilidades en cadenas formadas por múltiples agentes. Ambos defendieron que normas como ISO 42001 deben traducirse en procesos que funcionen de manera continua, y no quedarse en mera documentación. Asimismo, estos procesos deben apoyarse en los controles existentes en lugar de duplicarlos.
La confianza exige acreditar el origen de los contenidos
En su ponencia, Henry Ajder, experto en IA generativa y deepfakes y fundador de Latent Space Advisory, situó la confianza en el centro de la transformación. Según señaló, los contenidos sintéticos no solo facilitan el engaño, sino que también ponen en duda la autenticidad de grabaciones reales. La reputación de una organización ya no es suficiente para validar sus comunicaciones. Por ello, Ajder defendió el uso de credenciales de contenido y mecanismos que permitan acreditar su procedencia, aunque reconoció que estas herramientas no pueden resolver por completo la desconfianza.
Monica Verma, experta en ciberseguridad y fundadora de Monica Talks Cyber, también puso de relieve que la gobernanza no depende únicamente de procesos y controles. En su intervención, vinculó la ciberresiliencia con el liderazgo y el desarrollo del talento. Su principal argumento fue que las medidas de seguridad suelen fracasar cuando se implantan sin contar con las personas que posteriormente deben aplicarlas.
La conferencia subrayó la importancia del conocimiento humano, el liderazgo y la responsabilidad para generar confianza en la IA
La conferencia concluyó con la intervención de Sarah Furness, experta en liderazgo, antigua jefa de escuadrón de la Real Fuerza Aérea británica y expiloto de helicópteros de combate. Furness recomendó entender el miedo como una fuente de información útil, practicar de forma deliberada la toma de decisiones y aprender de los errores, en lugar de esperar respuestas perfectas ante la incertidumbre.
Más allá de la tecnología y los marcos regulatorios, la conferencia subrayó la importancia del conocimiento humano, el liderazgo y la responsabilidad para generar confianza en la IA.
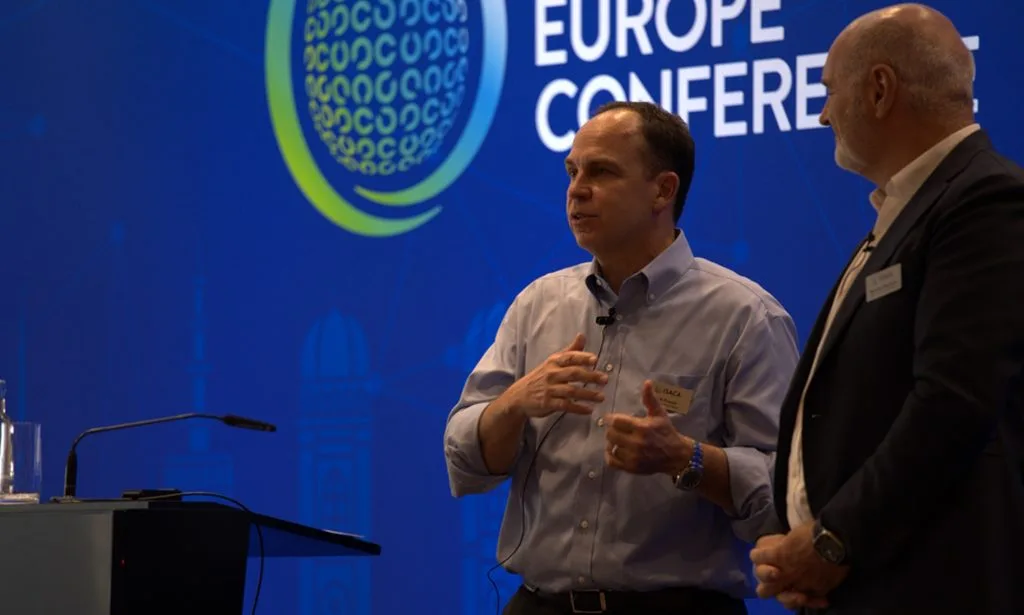
Como explica Chris Dimitriadis, Chief Global Strategy Officer de ISACA: «Delegar una tarea en un agente de IA no significa delegar la responsabilidad. Antes de conceder autonomía a un agente, una organización debe saber qué puede hacer, a qué información puede acceder y quién puede intervenir si se desvía de su objetivo. El control debe mantenerse a lo largo de toda la cadena de ejecución. Marcos como el modelo de madurez de IA de CMMI (CMMI AIM) pueden ayudar a las organizaciones a evaluar su grado de madurez en IA, reforzar la gestión de riesgos y promover una innovación sostenible. Es igualmente importante contar con profesionales que dispongan de las competencias adecuadas en auditoría de IA, ciberseguridad, riesgos y gobernanza para garantizar que la IA aporte valor de manera responsable».
La principal cuestión planteada durante la conferencia sigue siendo relevante mucho más allá de Múnich: ¿cómo pueden las organizaciones conciliar la creciente autonomía de los agentes de IA con una atribución clara de responsabilidades, una gobernanza eficaz y las competencias necesarias para mantener el control? Se trata de un desafío que seguirá marcando la agenda europea de confianza digital mientras las organizaciones se adaptan al Reglamento de IA de la UE, NIS2 y DORA.