El malware ha superado al phishing como principal amenaza basada en DNS en el primer semestre de 2026, tras pasar del cuarto puesto en el segundo semestre de 2025 al primero en solo seis meses. Es una de las principales conclusiones del H1 2026 DNS Threat Intelligence Report, el nuevo informe de EfficientIP elaborado a partir del análisis de más de 150.000 millones de transacciones DNS diarias.
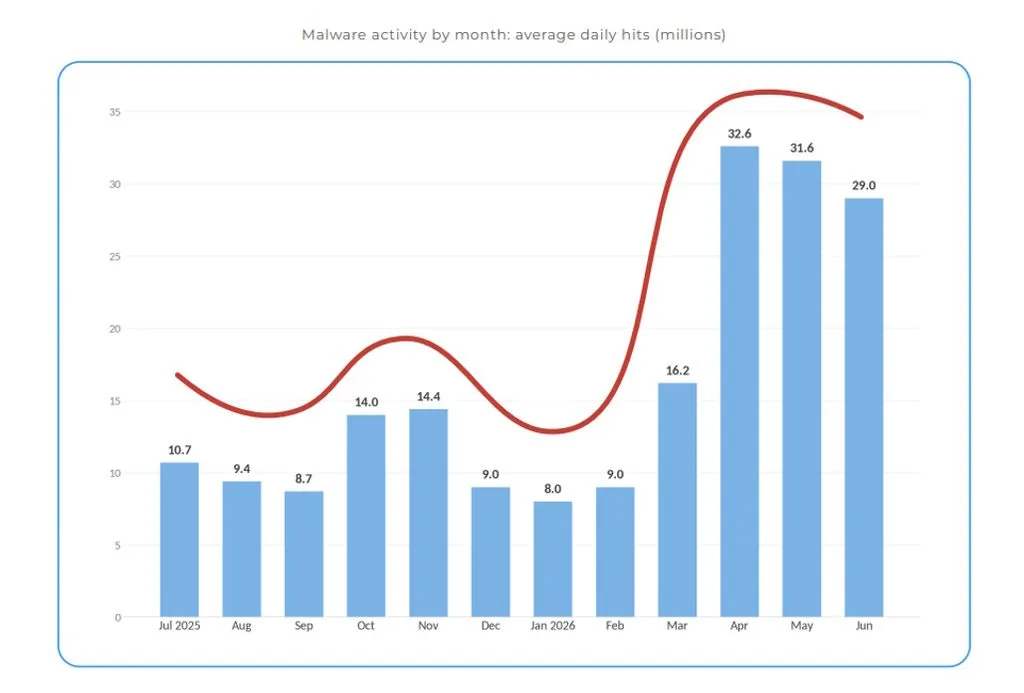
La actividad diaria de malware se cuadruplicó entre enero y abril, al pasar de un mínimo de 8,0 millones de detecciones diarias a un pico de 32,6 millones, y se mantuvo cerca de ese nivel hasta junio. En conjunto, el volumen total de señales de amenaza DNS creció un 24% respecto al segundo semestre de 2025, de 11.180 millones a 13.850 millones de detecciones. El malware, por su parte, casi se duplicó en el mismo periodo, hasta alcanzar 3.840 millones de detecciones, y representó buena parte de ese incremento general.
Los atacantes prepararon la infraestructura
El informe identifica además una secuencia clara en los datos DNS que permite ver cómo los atacantes estaban preparando la infraestructura del repunte de malware semanas antes de su activación. En febrero, la actividad de algoritmos de generación de dominios, conocidos como DGA por sus siglas en inglés, fue la primera señal, con un crecimiento mensual del 24,2%.
En marzo, los dominios recién observados aumentaron un 56,8% y la actividad maliciosa comenzó a acelerarse, con un incremento del 73,1%. En abril, ambas señales alcanzaron su máximo de forma simultánea: los dominios recién observados crecieron otro 92,1% y la actividad maliciosa un 86,8%, coincidiendo con el pico de malware del semestre.
El informe también analiza varias familias de algoritmos de generación de dominios y muestra que algunas infraestructuras maliciosas pueden seguir generando actividad incluso después de que los registros de dominio expiren o tras periodos de aparente inactividad. Para EfficientIP, este comportamiento confirma que la caída repentina de una campaña o la expiración de un dominio no eliminan necesariamente el riesgo, por lo que el seguimiento de la actividad DNS resulta clave para anticipar posibles amenazas.
La mensajería merece especial atención
Al tiempo, el phishing muestra cambios relevantes. Su volumen general descendió un 10 % en el primer semestre de 2026, pero los objetivos cambiaron de forma notable entre sectores. Las marcas de logística y mensajería pasaron del séptimo al tercer puesto entre los sectores más atacados, con una cuota de detecciones que se multiplicó por 3,4, del 4,0 % al 13,6 %, impulsada en gran medida por una única campaña activa surgida a finales de junio.
El phishing muestra cambios relevantes puesto que su volumen general descendió un 10 % en el primer semestre de 2026
Ante el próximo incremento de los volúmenes de envío, el informe de EfficientIP señala que los señuelos relacionados con entregas y mensajería merecen especial atención por parte de los equipos de seguridad en los próximos meses.
“El ascenso del malware a la primera posición del panorama de amenazas debería ser una señal de alerta para todos los equipos de seguridad”, afirma Karim Hossen, R&D Manager y CISO de EfficientIP. “La actividad DNS sospechosa puede revelar su infraestructura semanas antes de que se desarrolle un ataque, lo que permite investigar y actuar con antelación”.