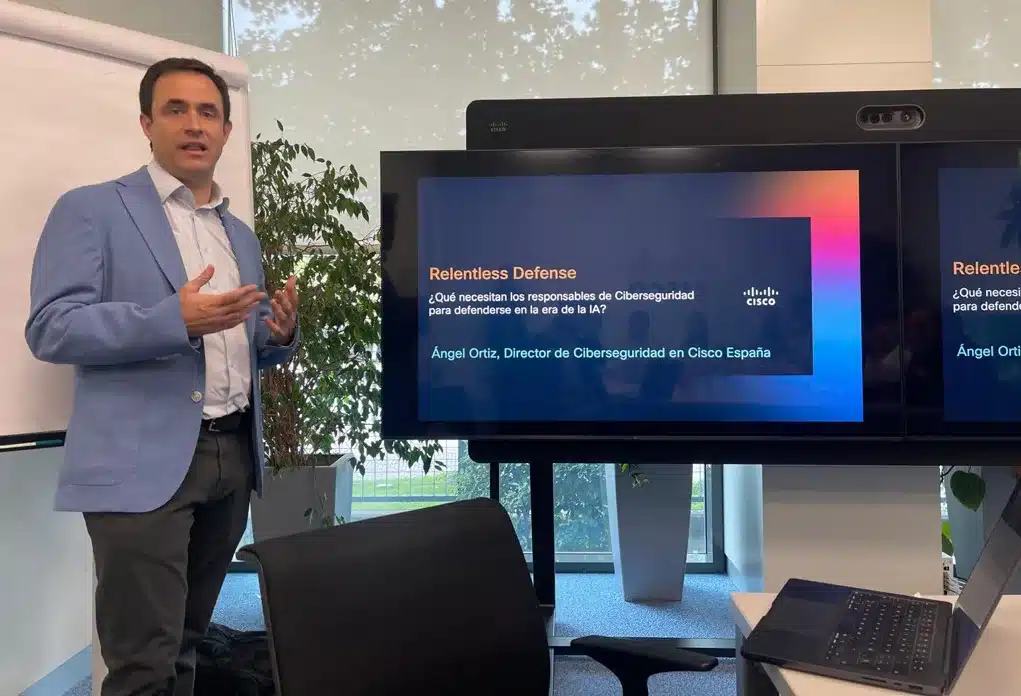
La inteligencia artificial está transformando el panorama de la ciberseguridad, acelerando tanto la capacidad de los equipos de defensa como la actividad de los ciberdelincuentes. Sin embargo, disponer de más tecnología no garantiza una respuesta eficaz.
La preparación de las organizaciones depende también de su capacidad para coordinar a los profesionales, compartir información y tomar decisiones sin retrasos. Así lo pone de manifiesto el informe Relentless Defense de Cisco, que sitúa en apenas el 8% la proporción de organizaciones españolas que reúnen las condiciones para ser consideradas «defensoras implacables».
El estudio, elaborado a partir de una encuesta a 8.000 profesionales de seguridad de 30 países, incluidos 200 participantes en España, evalúa la capacidad de las empresas para proteger sus entornos, detectar amenazas, responder a los incidentes y remediar sus consecuencias. Para ello, contempla tres dimensiones: cobertura, velocidad y fricción operativa, entendida esta última como los obstáculos que ralentizan la actuación de los equipos.
Ataques potenciados por la IA
Los resultados reflejan un escenario preocupante. El 93% de las organizaciones españolas consultadas ha sufrido al menos un incidente grave de ciberseguridad que ha afectado a su actividad durante los últimos 12 meses, frente al 91% de la media mundial. Además, el 32% de estos incidentes en España estuvo relacionado con ataques potenciados por inteligencia artificial, una proporción que alcanza el 35% a escala global.
Solo el 8% de las empresas españolas pertenece a la categoría de “defensores implacables”
La puntuación media de las empresas españolas se sitúa en 62 puntos sobre 100, dos menos que los 64 puntos de la media internacional. Aunque el dato evidencia las dificultades para responder a un entorno de amenazas cada vez más complejo, el porcentaje de organizaciones que destaca por su preparación resulta especialmente revelador: solo el 8% alcanza la categoría de Relentless Defenders o defensores implacables, tanto en España como en el conjunto de los países analizados.
El problema radica en la coordinación
Para Ángel Ortiz, director de Ciberseguridad en Cisco España, uno de los principales desafíos consiste en superar las barreras internas que impiden actuar de forma conjunta. «La IA está obligando a trascender fronteras entre ámbitos que antes no requerían conexión: tecnología, seguridad, recursos humanos, legal y ética», señala.
En su opinión, las organizaciones que avanzan son aquellas que rompen los silos y eliminan las barreras internas para que las personas adecuadas puedan tomar conjuntamente las decisiones correctas desde el principio. El objetivo es priorizar una defensa unificada y evitar que la estructura organizativa se convierta en un obstáculo ante un ataque.
Los datos respaldan esta preocupación. Solo el 39% de las empresas españolas afirma que los profesionales de seguridad, redes y tecnologías de la información trabajan como un único equipo, con herramientas y visibilidad compartidas. A escala mundial, la proporción asciende al 41%. Esta falta de coordinación dificulta tanto la detección de las amenazas como la respuesta posterior.
La fragmentación también afecta al acceso a la información. El 35% de los profesionales españoles encuestados reconoce que dedica más tiempo a recopilar y correlacionar datos procedentes de distintos sistemas que a hacer frente a las amenazas. Además, el 39% afirma que pierde acceso a información crítica porque esta se encuentra fuera de su alcance.
A estos obstáculos se suman las dificultades para trasladar las métricas técnicas al lenguaje del negocio. El 41% de los participantes en España considera que los indicadores que utiliza son demasiado técnicos para convencer a la dirección, mientras que el 38% tiene problemas para traducir las métricas empresariales en información útil para la toma de decisiones. La ciberseguridad, por tanto, sigue necesitando una mayor conexión con las prioridades y los objetivos de la organización.
La IA acelera la defensa, pero su adopción sigue limitada
La inteligencia artificial ya está aportando beneficios tangibles a los profesionales de seguridad. Siete de cada diez encuestados en España afirman que la IA ha mejorado al menos un 25% la velocidad de detección de amenazas. En cuanto a la respuesta y la remediación, el 86% señala mejoras de esa magnitud, frente al 82% de la media mundial.
“No podemos seguir operando a escala humana cuando nos ataca la IA”, afirma Ángel Ortiz, director de Ciberseguridad en Cisco España
Sin embargo, estas ventajas no se han extendido de forma generalizada. Solo el 36% de las organizaciones españolas ha implantado ampliamente capacidades de seguridad basadas en IA. La adopción es mayor en la seguridad de redes, mientras que las operaciones de seguridad y la investigación presentan un menor grado de despliegue, pese a ser ámbitos en los que la automatización podría aliviar considerablemente la carga de trabajo.
La situación resulta especialmente significativa en el caso de los agentes de IA. Únicamente el 25% de las empresas españolas ha implantado de forma generalizada estos agentes en las operaciones de seguridad. Además, solo el 46% confía en su capacidad para detectar y responder ante un agente de IA comprometido. La exposición de los datos, los sistemas vulnerados y la gestión por parte de terceros figuran entre las preocupaciones que frenan su adopción.
El reto consiste, por tanto, en aprovechar la IA para reforzar las defensas sin abrir nuevas vías de exposición. Esto exige establecer controles específicos, proteger tanto el uso como el desarrollo de estas tecnologías y garantizar que los empleados puedan utilizarlas de forma segura.
Menos fricción y más preparación
¿Qué distingue a las organizaciones mejor preparadas? Según Cisco, los defensores implacables no son necesariamente los que más invierten, sino los que aprovechan mejor sus recursos y consiguen que sus equipos trabajen de manera coordinada. El 83% de estas organizaciones opera como un único equipo de seguridad, con visibilidad y herramientas compartidas entre seguridad, redes e infraestructura, frente al 37% del resto.
También destacan por su capacidad para controlar la IA: el 86% aplica controles coherentes a los agentes de IA y a las identidades no humanas, frente al 37% de las demás organizaciones. Asimismo, el 77% manifiesta una gran confianza en su capacidad para detectar y responder ante un agente comprometido, frente al 39% del resto.
La diferencia también se aprecia en los resultados. Entre las empresas que aumentaron su inversión en seguridad, los defensores implacables tuvieron casi el doble de probabilidades de reducir los incidentes en España: un 71%, frente al 34% del resto de las organizaciones que incrementaron su gasto.
Para mejorar estos indicadores, Ortiz defiende la necesidad de definir responsabilidades, adaptar la tecnología a la organización —y no al revés—, avanzar hacia una visión unificada y practicar la respuesta mediante ejercicios que permitan comprobar si los procedimientos funcionan. La automatización y la IA deben contribuir, además, a recopilar y correlacionar información para acelerar la detección y la reacción.
«No podemos seguir operando a escala humana cuando nos ataca la IA», advierte el directivo, que considera imprescindible incorporar inteligencia artificial a las medidas de seguridad y reducir la fragmentación de las herramientas y los procesos.
Los defensores implacables se encuentran con mayor frecuencia en los sectores de tecnología y software, servicios financieros, fabricación y comercio minorista. Por lo general, trabajan en organizaciones con al menos 1.000 empleados. Sus operaciones de seguridad suelen contar con amplios recursos, a menudo con más de 50 profesionales de seguridad.
La conclusión del informe elaborado por Cisco es que la ciberseguridad debe abordarse como una responsabilidad transversal, vinculada a la gobernanza, la gestión del riesgo y las decisiones de negocio. En un escenario en el que los ataques pueden ejecutarse a velocidad de máquina, la ventaja no dependerá únicamente de contar con mejores herramientas, sino de conseguir que tecnología, procesos y personas actúen como un sistema coordinado.